1. C’est quoi VRRP?
Dans un réseau local, les ordinateurs ont une passerelle par défaut. C’est le routeur qui les relie à Internet. Si ce routeur tombe, tout le réseau perd Internet, même s’il y a un deuxième routeur juste à côté. Les ordinateurs ne savent pas qu’ils pourraient passer par un autre chemin.
VRRP (Virtual Router Redundancy Protocol) règle ce problème. Deux routeurs (ou plus) se partagent une seule adresse IP virtuelle. Les ordinateurs utilisent cette adresse comme passerelle. Un seul routeur répond à la fois. Si lui tombe, l’autre prend sa place, et les ordinateurs ne changent rien à leur configuration.
2. Le scénario
Un petit commerce a un poste de caisse. Ce poste doit toujours avoir Internet, sinon les paiements ne passent plus.
Le poste est branché à un switch. Le switch est relié à deux routeurs, R1 et R2. Chaque routeur a sa propre sortie vers Internet. Les deux sont donc capables de faire sortir le poste.
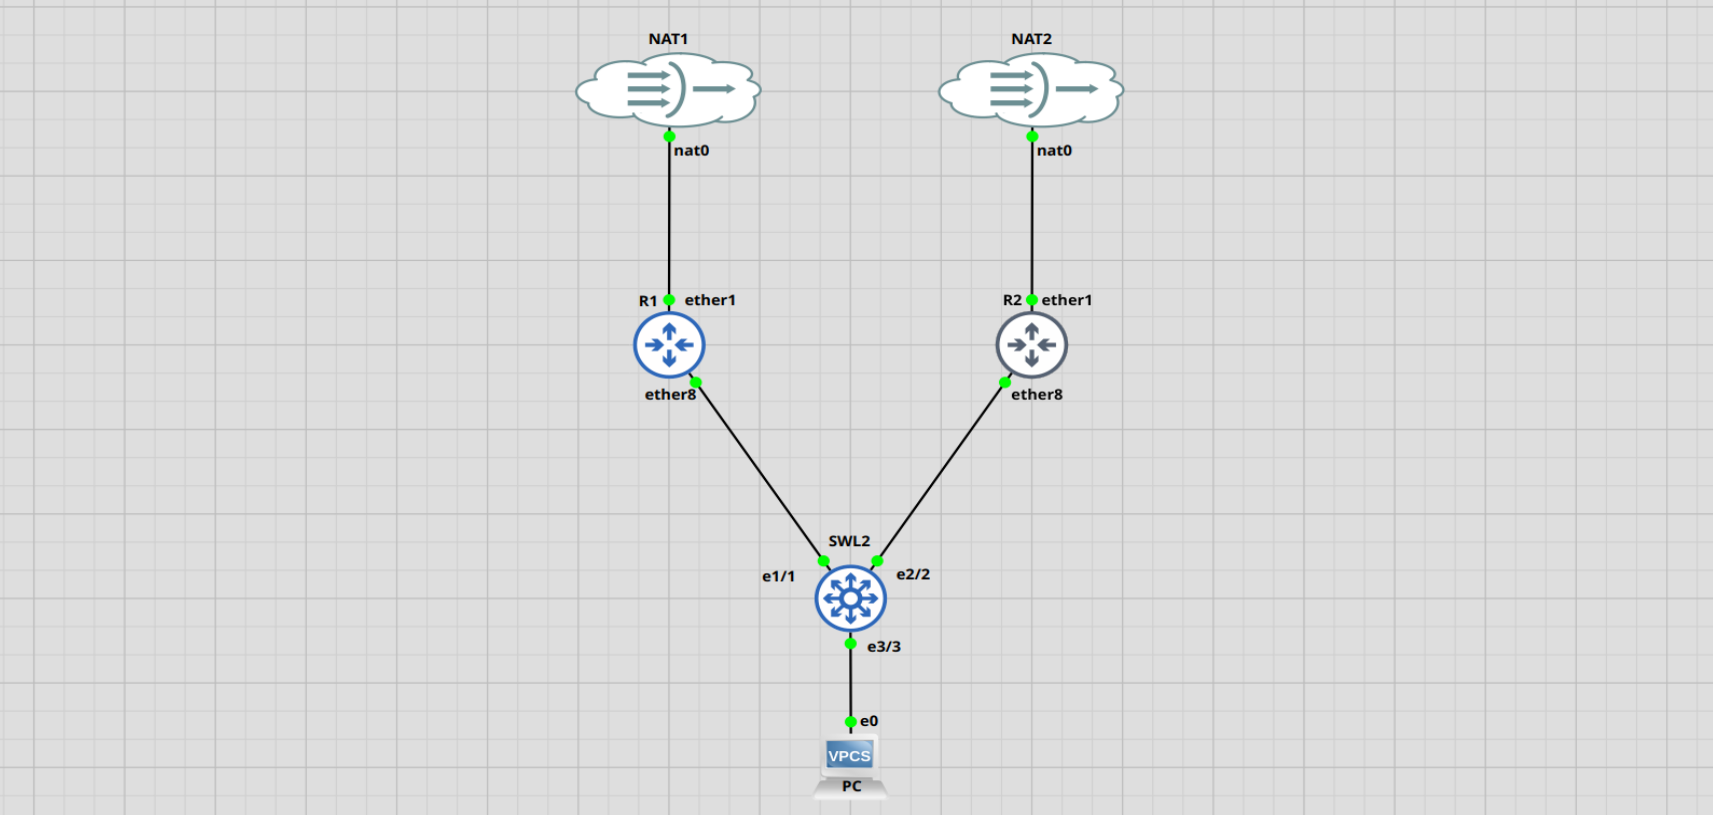
Par défaut, le poste passe par R1. Si R1 tombe, ou si son lien avec le switch est coupé, R2 prend le relais en quelques secondes. Le poste de caisse ne remarque presque rien.
3. Comment ça marche
Les deux routeurs sont sur le même réseau local (ici 192.168.10.0/24). Ils s’entendent sur trois choses :
Une adresse IP virtuelle (VIP)
Ici 192.168.10.1. Aucun routeur ne la possède vraiment. Celui qui est « maître » la porte pour le moment. C’est
l’adresse que le poste de caisse utilise comme passerelle.
Un identifiant de groupe (VRID)
Un numéro, ici 10. Il dit « ces routeurs-là travaillent ensemble ». Il doit être pareil sur les deux.
Une priorité
Un chiffre de 1 à 254. Le routeur avec la plus haute priorité devient le maître. L’autre devient backup (secours).
Le maître envoie un petit message toutes les secondes : « je suis toujours là ». Ce message est envoyé en multicast sur le réseau local (adresse 224.0.0.18). Le backup écoute. S’il ne reçoit plus rien pendant environ 3 secondes, il conclut que le maître est tombé. Il prend alors l’adresse virtuelle et devient maître.
Quand R1 revient, il a la plus haute priorité, donc il reprend le rôle de maître. C’est le comportement par défaut, qu’on appelle la préemption.
Il y a aussi une astuce côté réseau. L’adresse virtuelle a sa propre adresse MAC, qui dépend du VRID (ici 00:00:5E:00:01:0A, car 10 en hexadécimal donne 0A). Quand R2 prend le relais, il annonce cette même MAC. Le poste de caisse garde donc sa table ARP intacte et continue d’envoyer ses paquets à la même adresse.
4. Ce qu’il faut pour VRRP
- Au moins deux routeurs qui supportent VRRP.
- Les deux routeurs sur le même réseau local (même switch ou même VLAN). VRRP ne fonctionne pas à travers un routeur.
- Chaque routeur avec sa propre adresse IP réelle dans ce réseau.
- Une adresse IP virtuelle libre, dans le même réseau.
- Le même VRID sur les deux.
- Des priorités différentes.
- Une sortie vers Internet sur chaque routeur. Sinon le routeur de secours n’a nulle part où envoyer le trafic.
5. Plan d’adressage
| Appareil | Adresse |
|---|---|
| IP virtuelle (passerelle) | 192.168.10.1/24 |
| R1 (réelle) | 192.168.10.2/24 |
| R2 (réelle) | 192.168.10.3/24 |
| Poste de caisse | 192.168.10.100/24 |
6. Configuration, partie 1 : la base (sans VRRP)
Le switch est un simple switch de couche 2. Il n’y a rien à configurer dessus.
R1
/system identity set name=R1
/ip dhcp-client add interface=ether1 disabled=no
/ip address add address=192.168.10.2/24 interface=ether8
/ip firewall nat add chain=srcnat out-interface=ether1 action=masquerade
R2
/system identity set name=R2
/ip dhcp-client add interface=ether1 disabled=no
/ip address add address=192.168.10.3/24 interface=ether8
/ip firewall nat add chain=srcnat out-interface=ether1 action=masquerade
Poste de caisse (VPCS)
ip 192.168.10.100/24 192.168.10.1
ip dns 8.8.8.8
La passerelle du poste est 192.168.10.1. C’est l’adresse virtuelle, pas l’adresse d’un routeur. Pour l’instant, elle n’existe pas encore : le poste n’aura Internet qu’après la partie 2.
7. Configuration, partie 2 : VRRP
R1 (le maître voulu)
/interface vrrp add name=vrrp1 interface=ether8 vrid=10 priority=200
/ip address add address=192.168.10.1/32 interface=vrrp1
R2 (le secours)
/interface vrrp add name=vrrp1 interface=ether8 vrid=10 priority=100
/ip address add address=192.168.10.1/32 interface=vrrp1
Explication de chaque ligne
/interface vrrp add
Crée une interface VRRP. C’est une interface virtuelle qui porte l’adresse partagée.
name=vrrp1
Le nom de cette interface. Il est libre.
interface=ether8
Le port réel sur lequel VRRP travaille, donc celui qui est relié au switch. Les messages « je suis là » sortent
par ce port.
vrid=10
L’identifiant du groupe. Il doit être identique sur R1 et R2. Il détermine aussi la MAC virtuelle.
priority=200 / priority=100
R1 a la plus haute priorité, donc il est maître quand tout va bien. La valeur par défaut est 100. On la met quand
même sur R2 pour que ce soit clair.
/ip address add address=192.168.10.1/32 interface=vrrp1
Donne l’adresse virtuelle à l’interface VRRP. Seul le maître la porte à un moment donné.
/32
L’adresse virtuelle est en /32 parce que le réseau 192.168.10.0/24 est déjà connu grâce à l’adresse réelle sur
ether8. L’interface VRRP ne porte que cette adresse précise.
Réglages gardés par défaut
- Les messages sont envoyés chaque seconde (interval=1s).
- La préemption est activée : R1 reprend son rôle quand il revient.
8. Vérifier que ça marche
Sur R1 et R2, regarde l’état de l’interface :
/interface vrrp printR1 doit être maître (flag M) et R2 en secours (flag B).
Sur le poste de caisse, teste l’accès à Internet :
ping 8.8.8.89. Tester la panne
- Lance un ping depuis le poste vers 8.8.8.8.
- Coupe R1 (ou coupe le lien entre R1 et le switch).
- Quelques pings sont perdus, puis les réponses reviennent. C’est R2 qui est devenu maître et qui répond maintenant sur 192.168.10.1.
- Rallume R1. Il reprend le rôle de maître, car sa priorité est plus haute.
Le temps de bascule est d’environ 3 à 4 secondes avec les réglages par défaut.
10. Une limite à connaître
VRRP surveille seulement le côté réseau local. Si R1 fonctionne mais que son lien vers Internet tombe, R1 reste maître. Il ne sait pas que sa sortie est coupée. Le poste de caisse perd alors Internet, même si R2 aurait pu le faire sortir.
Pour régler ça, il faut une surveillance de la sortie Internet, par exemple avec netwatch sur MikroTik. Elle sert à baisser la priorité de R1 quand Internet ne répond plus. C’est un sujet à part, qui peut faire l’objet d’un deuxième article.